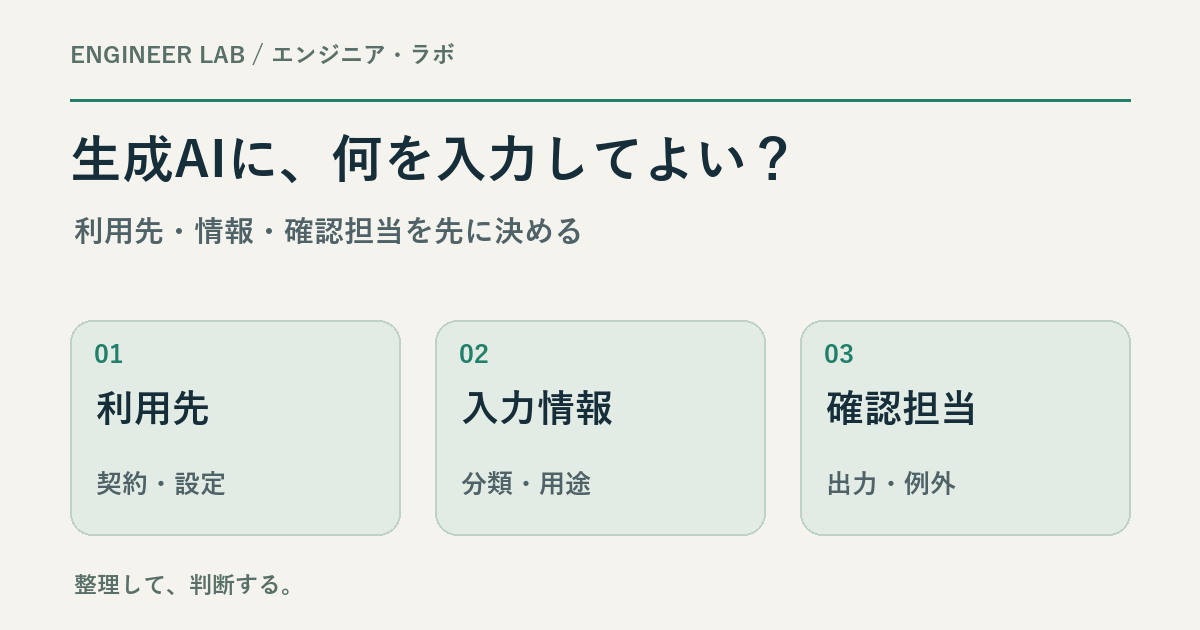
生成AIを業務で使うとき、「機密情報を入れない」と伝えるだけでは、従業員が毎回判断に迷います。議事録、問い合わせ文、エラーログの中には、一見して気づきにくい情報も混ざるためです。まず、使えるサービス・入力できる情報・迷った場合の担当を一枚に整理しましょう。
IPAのAI利用者向け資料も、クラウドAIへの入力情報と規約・設定の確認を注意点として挙げています。以下は、その注意点を踏まえて作成した社内運用のたたき台です。IPAの指定様式ではありません。
サービス名に加えて、契約とアカウントを特定する
同じサービスでも個人用と組織用、契約内容、設定、追加連携によって扱いが変わります。「有料だから安全」「学習に使わないから何でも入力可」とは判断しません。学習利用、保存期間、管理者による閲覧、外部連携への送信は、それぞれ確認する事項です。
| 確認する項目 | 台帳に残す内容 |
|---|---|
| 利用先 | サービス名、契約、組織の管理アカウント |
| 用途 | 公開文章の下書き、一般的な調査など |
| 許可する情報 | 公開済み情報、社内承認済みの例文など |
| 外部連携 | 連携先、アクセス範囲、承認担当 |
| 見直し | 確認した資料、設定確認日、次の確認担当 |
不明な欄は「安全」ではなく「未確認」とします。利用者が自分で規約を解釈して例外を広げないよう、相談先も記載します。
入力判断を三つに分ける
次の区分は導入時の運用例です。会社の情報分類と取引条件に合わせて具体化してください。
| 区分 | 例 | 初期ルール案 |
|---|---|---|
| 公開済み | 自社が公開した製品説明 | 利用権限と用途を確認し、承認済みサービスで扱う |
| 要確認 | 社内議事録、匿名化した問い合わせ | 情報の所有部門が内容と送信先を確認してから判断 |
| 入力しない | パスワード、秘密鍵、未承認の顧客原本 | AIへ貼り付けず、社内の定めた手順へ戻す |
氏名を「Aさん」に変えただけでは十分とは限りません。会社名、日時、案件番号、会話内容から相手を推測できる場合があります。最初は原文を加工するよりも、目的に必要な架空例を作るほうが扱いやすいことがあります。
たとえば問い合わせ対応の文章を整えたいなら、顧客メールを丸ごと渡す前に、「製品の納期について一般的な回答の型を作る」という依頼にできないか検討します。この例は運用上の提案であり、匿名化の安全性を保証するものではありません。
添付ファイルと連携先も入力に含める
チャット欄に貼る文章だけを点検しても、添付資料や検索対象のフォルダーから情報が渡ることがあります。文書連携を追加するときは、対象フォルダーと閲覧権限を確認します。便利だからという理由で社内全体の資料へ範囲を広げず、必要な資料を限定して始めます。
外部ページやメール内の文章には、AIを誤った動作へ誘導する内容が含まれる可能性もあります。閲覧・下書き作成と、送信・公開・ファイル変更の権限を分けて考え、重要な外部操作には確認担当を置きます。
出力を確認する人まで決める
入力の条件を守っても、出力が正しいとは限りません。社外へ出す文章は、担当者が事実・固有名詞・数値・参照先を確認します。AIに「確認済み」と言わせるだけで完了扱いにしない運用にします。
例として、利用者は下書きと参照資料を保存し、内容を理解できる担当者が事実を確認し、公開担当が掲載先と最終版を確認する、という分担が考えられます。人数が少ない場合も、同じ人がどの確認をしたか分かるように欄を分けます。
誤って入力したときの連絡欄を作る
間違えて入力した場合に、従業員が一人で判断し続けないようにします。利用サービス、日時、情報の種類、外部連携の有無を所定の窓口へ報告する手順を決めます。報告用メッセージへ秘密情報を再貼り付けしないことも重要です。削除可否や保存済み情報の扱いはサービスごとに異なるため、管理担当が公式手順に沿って判断します。
まずは一つの用途について、上の台帳と入力区分を埋めてください。未決事項はセキュリティ相談の準備シートへ整理できます。利用者・管理者の把握はアカウント棚卸し台帳も関連します。認証対策は大切ですが、MFAやパスキーだけで利用者自身の機密情報入力を防げるわけではありません。
参照:IPA・AI利用者のためのセキュリティ豆知識(2026年10月27日確認)。各サービスの具体的な保存・学習・連携条件は導入時の最新の公式規約と管理設定を確認してください。