対策として「プレースホルダを使う」と答えられても、理由を書くと「安全になるため」で止まっていませんか。ここでは検索フォームの架空事例を使い、変更する処理と防ぐ問題を結び付ける練習をします。
まず、入力値がどこへ入るかを見る
商品検索画面で受け取った文字列をSQL文に直接連結する処理を想定します。問題を考える起点は、利用者が指定した値がSQL文を組み立てる材料になっていることです。設問資料では、入力を受け取る場所、SQL文を作る場所、実行する場所を順に追いましょう。
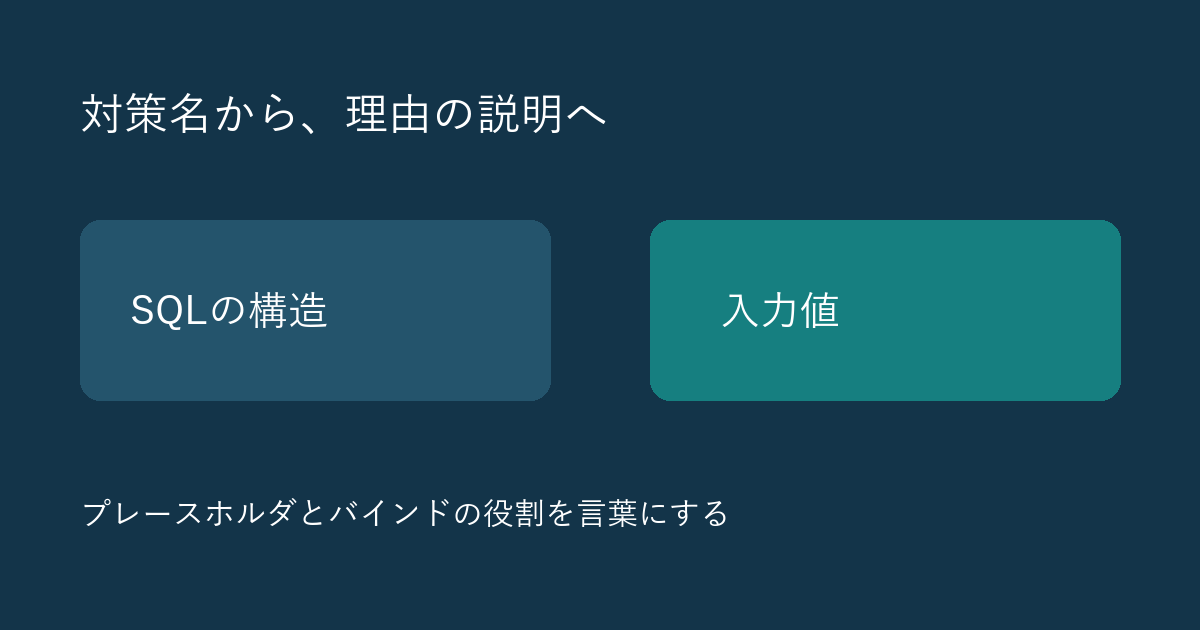
IPAはSQLインジェクションの根本的な対策としてプレースホルダの利用を示しています。SQLのひな形に値を入れる位置を設け、対応するAPIで値を割り当てます。この割り当てがバインドです。実装では使用するデータベースとライブラリの仕様に従います。
一文で答える練習
以下は学習用の独自問題です。実際の試験問題や公式解答ではありません。
架空事例
商品名の検索値を文字列連結していた処理を、
静的プレースホルダを使い、検索値をバインドする処理に変更した。

問い
この変更がSQLインジェクション対策になる理由を、一文で説明してください。
読む前に、自分の答案を一文書いてください。「変更した仕組み」と「入力がどう扱われるか」の両方が入るかを確認します。
解答例と見直し方
SQL文の構造と検索値を分け、検索値を値として扱うことで、入力によるSQL文の構造の変更を防ぐため。
「不正アクセスを防ぐため」だけでは、この変更が効く仕組みまで伝わりません。「入力チェックをするため」と書いた場合は、事例で変更された処理をもう一度読み直します。答案では、資料にある処理を使って因果関係を説明することを意識してください。
理由を書く前の三つの確認
- 何を問われているか。「対策方法」と「対策が効く理由」で文末を変える。
- 対象はどの入力か。検索値、識別子など、資料の語に合わせる。
- 資料にない処理を足していないか。暗号化や権限変更を行ったと勝手に補わない。
今回の例は検索値をバインドする場面です。テーブル名や並び順などを動的に組み立てる実装では、値のバインドだけで全体の安全性を説明できるとは限りません。実務ではSQLを構成する各箇所を確認します。学習では、問いの範囲に合わせて説明をまとめましょう。
書き終わったら、答案に「何を分けるか」「入力をどう扱うか」「何を防ぐか」が入っているかを点検してみてください。
関連学習は認証と認可の整理へ。対策の働きを具体的に説明する練習につなげられます。
参考資料 IPA「SQLインジェクション」(2026/11/4確認)