アカウントがロックされたとき、イベント4740を見つけても、その1件だけで原因は決まりません。対象のアカウント、記録したコンピューター、時刻、関連する失敗を順に確認し、利用者の操作か、設定の残存か、不審な試行かを切り分けます。この記事は管理権限のある環境での読み取りと記録に限ります。ロックアウトを意図的に発生させる手順は扱いません。
Microsoftのイベント4740の説明では、利用者アカウントがロックされたときに生成され、ドメインコントローラー、メンバーサーバー、ワークステーションで記録され得るとされています。4740がない場合は、対象環境、監査設定、収集範囲を確認し、記録されていないことを原因の不存在と同一視しません。
1. 4740の対象と時刻を確定する
Securityログの4740で、イベント時刻、記録したコンピューター、Account That Was Locked Outのアカウント名とドメイン、Caller Computer Nameを確認します。Caller Computer Nameは、Microsoftの説明ではロックアウトにつながったログオン試行を受け取ったコンピューター名です。単独で実行者や攻撃元の身元を示すものではありません。空欄や想定外の名前なら、別のログや資産台帳で補います。
| 最初に残す項目 | 理由 |
|---|---|
| 4740の時刻・タイムゾーン | 他の記録と比較するため |
| 記録したコンピューター | 調査するSecurityログを特定するため |
| ロックされたアカウント | 同名のローカル・ドメインアカウントを混同しないため |
| Caller Computer Name | 関連端末を探す手掛かりにするため |
表には実在のアカウント名、端末名、IPアドレスを掲載しません。調査記録の共有範囲は組織の規則に従います。
2. 同じ時間帯の4625を探す
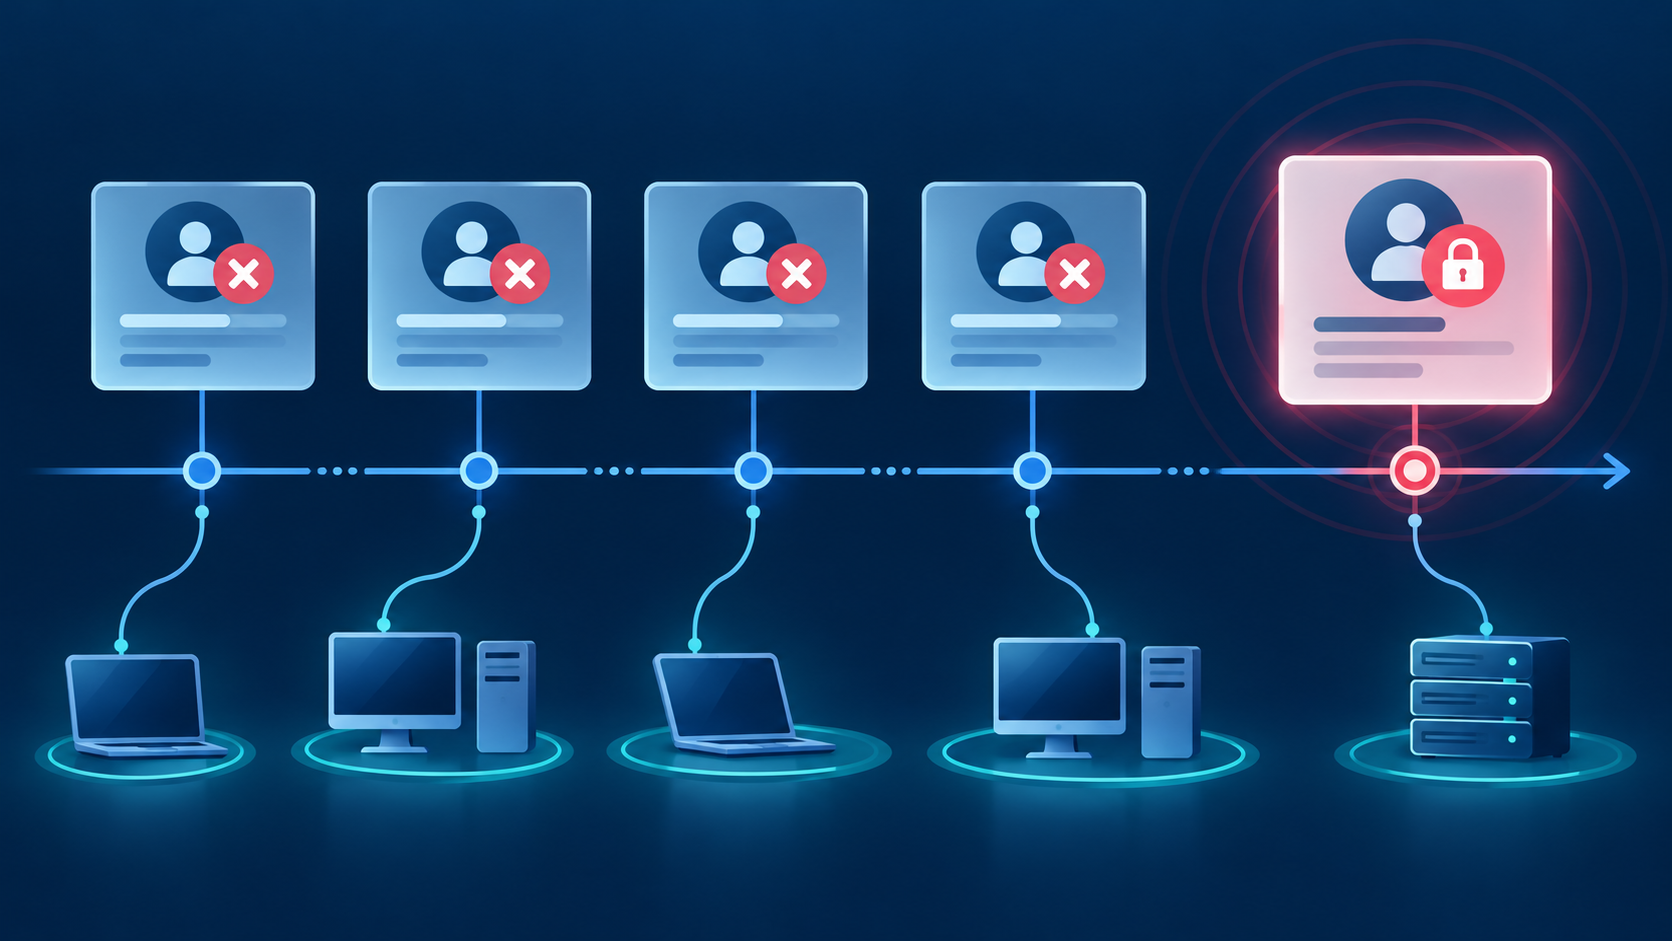
Microsoftの4625の説明では、ログオン試行に失敗したコンピューターにイベントが生成されるとされています。4740の前後で、対象アカウントと時間帯を合わせ、失敗理由、ログオン種別、端末名や送信元情報を確認します。4740と4625が必ず同じコンピューターにあるとは決めつけません。 認証経路、監査、転送方式によって観測できる場所が異なります。
4625の一般的な読み方はログオン失敗が繰り返されるときの記事を、4625自体が見つからない場合は記録されないときの確認項目を参照してください。本記事では4740から調査を始める順番に絞ります。
3. 原因を一つに決めつけず、影響と対応を整理する
短時間の失敗が見つかっても、入力ミス、古い保存資格情報、サービスやタスクに残った設定、第三者の試行など複数の可能性があります。利用者へ状況を確認し、対象端末・アプリケーションの管理担当と照合します。不審な試行が疑われる場合は、安易なロック解除やログ削除より先に、組織のインシデント対応手順に従って証跡を保全します。
次は説明用の架空の記入例です。実測ログや診断結果ではありません。
| 確認欄 | 説明用の例 |
|---|---|
| 4740 | テスト用アカウントでロックアウトを確認したという想定 |
| 4625 | 同時間帯に関連しそうな失敗を確認する予定 |
| 未確認 | 端末の利用者、保存資格情報の有無 |
| 次の担当 | 端末管理者とアカウント管理者 |
この例だけで原因を確定せず、実環境では確認済み事実と仮説を分けて記録します。ロックアウトを再現する検証が必要な場合も、本番環境のアカウントへ失敗試行を重ねず、安全な技術検証環境の作り方を確認し、管理下の隔離環境で実施します。
まとめ
4740は「ロックされた」という起点です。対象、時刻、記録場所、関連する4625、利用者と端末の状況を揃えてから原因と対応を決めます。見つからないログをゼロ件の証拠として扱わず、監査と収集経路も確認します。